Як протидіяти транснаціональному придушенню інформації (TIS)
2 вересня 2026 року аналітик ГО «Детектор медіа» Андрій Пилипенко взяв участь у тренінгу з протидії транснаціональному придушенню інформації (TIS) і розповідає про те, що це за явище.
Захід, присвячений використанню спеціалізованого програмного забезпечення (фреймворку) для протидії транснаціональному придушенню інформації (Transnational Information Suppression, TIS), був організований фондом DISARM спільно з Європейською службою зовнішньополітичної діяльності (EEAS). Цей тренінг є частиною постійної співпраці DISARM та EEAS, у межах якої дослідники, представники громадянського суспільства й журналісти з різних держав тестують оновлений модуль програмного забезпечення DISARM, та оновлений практичний посібник для аналітиків із протидії дезінформації. Тренінг 2 вересня став третім у серії подібних зустрічей і мав на меті підвищити обізнаність і спроможність спільноти виявляти прояви TIS і практикуватися застосовувати програмне забезпечення для аналізу реальних випадків.
Практична сесія тренінгу включала короткий вступ від команди DISARM і представлення інструмента DISARM Navigator, у якому можна переглядати всі тактики й техніки фреймворку, а основною частиною стала презентація представниці тайванської неурядової організації Doublethink Lab Яніна Сантос (Janina Santos) — про розслідування застосування мережі фейкових фейсбук-акаунтів посольством КНР проти філіппінських журналістів. Далі учасники в малих групах самостійно кодували підготовлені задачі, застосовуючи логіку фреймворку DISARM на практиці.
«Детектор медіа» є частиною глобальної спільноти дослідників дезінформації, беручи участь у профільних міжнародних тренінгах і робочих групах і впливаючи на розвиток інструментів, якими послуговуються аналітики, які працюють над темою протидії іноземним впливам (FIMI) у різних регіонах світу.
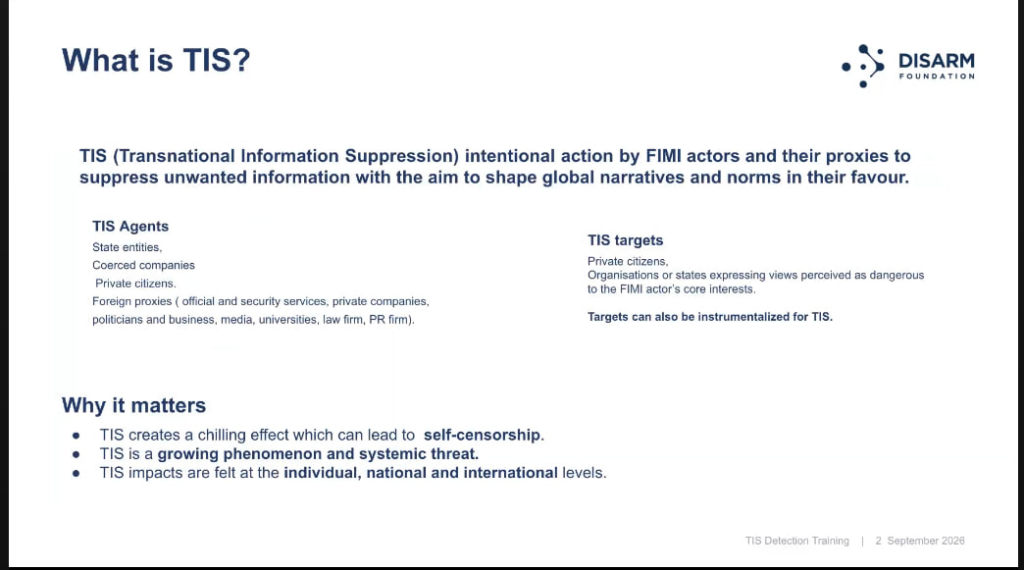
Що таке транснаціональне придушення інформації, TIS (скриншот презентації)
Що таке TIS
Транснаціональне придушення інформації (TIS) — це, за визначенням EEAS, навмисні дії ворожих іноземних акторів і їхніх проксі, спрямовані на придушення небажаної інформації, з метою формування глобальних наративів на свою користь. Простіше кажучи, йдеться про спроби держав, найчастіше авторитарних, змусити мовчати людей і організації, які перебувають поза межами їхнього безпосередньо впливу, — журналістів, дисидентів, дослідників, представників діаспор тощо.
Ініціаторами таких дій можуть бути державні структури, підконтрольні їм компанії, приватні особи, а також мережі закордонних проксі — від охоронних структур і приватних фірм до політиків, медіа, університетів і піар-агентств. На відміну від «класичної» дезінформації, державний актор, що використовує TIS, прагне унеможливити появу небажаної інформації в публічному просторі загалом. Це досягається не так за допомогою поширення хибних наративів, як за допомогою так званого ‘chilling effect’, тобто «охолодження», або замовчування певної теми, щоб підштовхнути людей до самоцензури.
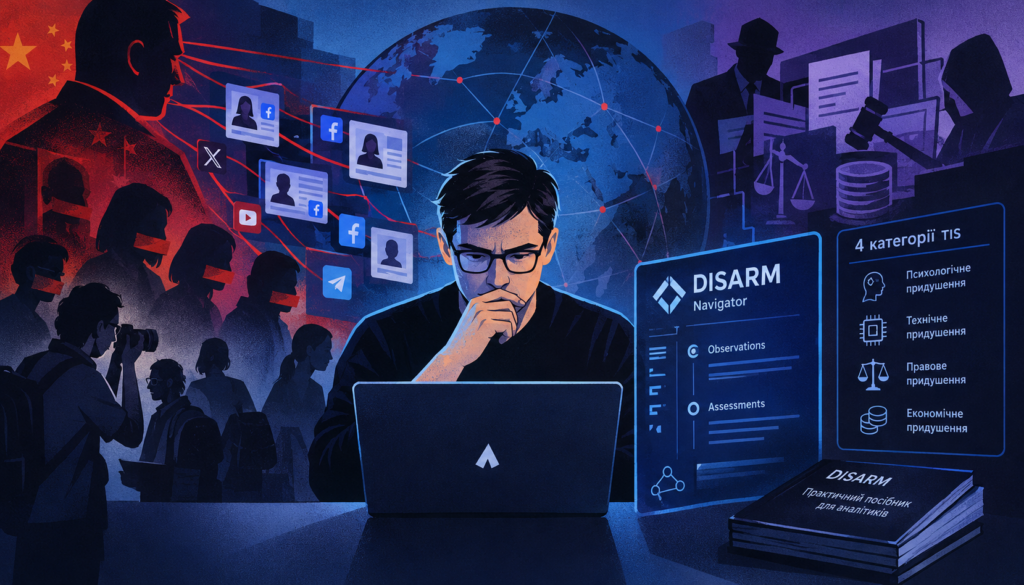
Представниця Disarm foundation Зое Фурель назвала чотири категорії TIS — психологічну, технічну, правову й економічну — та зазначила, що фреймворк DISARM зараз найкраще адаптований до опису психологічного та технічного придушення поширення інформації. Інші аспекти у модулі програмного забезпечення, що придатні для опису правових та економічних впливів, допрацьовуються — саме для покращення системи і було зібрано експертів із різних держав для обміну практичним досвідом.
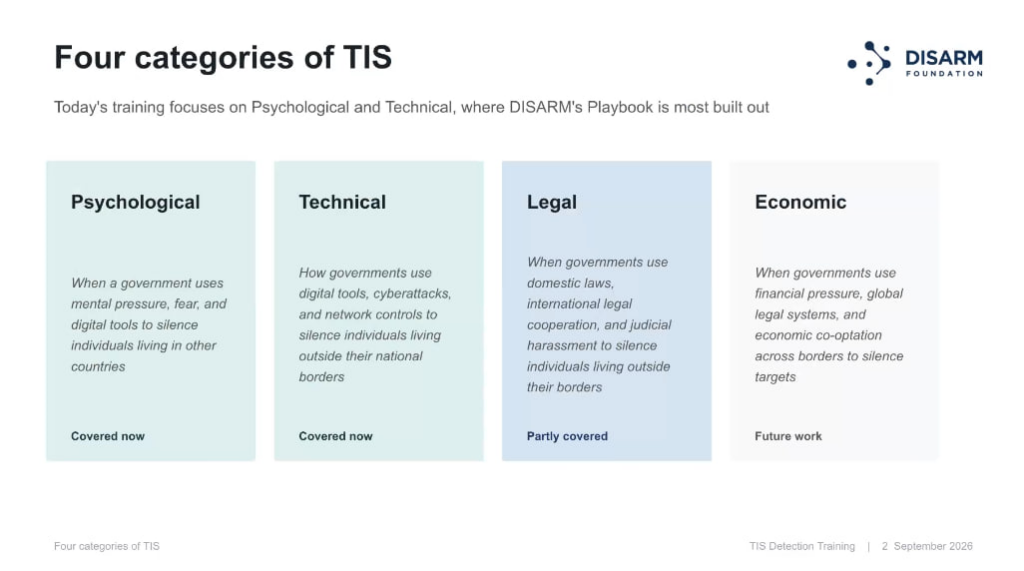
Чотири категорії придушення інформації за методологією TIS: психологічне, технічне, правове й економічне (скриншот презентації)
Що таке DISARM і як його застосовувати для оцінки інформаційних операцій
DISARM — це загальнодоступне програмне забезпечення (фреймворк), яке дає аналітикам спільну, машинозчитувану мову для опису кампаній впливу, незалежно від конкретної мови, регіону чи типу дезінформаційного впливу. Розробляє й підтримує його британська DISARM Foundation, з метою об’єднати дослідників дезінформації від Тайваню до Естонії та дати їм інструмент опису й зіставлення їхніх даних для пошуку у них спільних патернів.
Фреймворк складається з двох рівнів: «спостережень» (observations) — того, що можна об’єктивно підтвердити (наприклад, факт існування акаунта у певній соцмережі, чи публікації) й «оцінок» (assessments) — суджень аналітика про мету, техніки та наслідки дій. Ці елементи кодуються у модулі програмного забезпечення у формалізовані «процедури», що дозволяє однаково кодувати різні інциденти в різних регіонах світу і потім автоматично шукати спільні патерни.
Практичний посібник, представлений на тренінгу, впорядковує весь цей інструментарій під чотири типи TIS — примус через проксі (coercion by proxy), кампанії переслідування (harassment campaigns), стеження (surveillance) і тиск на підписників (targeting followers).
Ключовий приклад: як посольство Китаю в Манілі атакувало розслідувачів PCIJ
У 2025 році Філіппінський центр журналістських розслідувань (Philippine Center for Investigative Journalism, PCIJ) і незалежна журналістка Реджин Кабато (Regine Cabato), опублікували текст про п’ять маркерів, за якими можна розпізнати прокитайську пропаганду. Згодом Кабато випустила коротке відео тагальською мовою (офіційна мова Республіки Філіппіни поряд з англійською) з тим самим поясненням — зробивши його зрозумілим для широкої аудиторії на Філіппінах. Відео стало вірусним після того, як його поширив речник Берегової охорони Філіппін, нині контрадмірал Джей Таріела (Jay Tarriela).
Яніна Сантос, представниця тайванської неурядової організації Doublethink Lab, виступаючи перед учасниками тренінгу, розповіла, що саме після цього репосту, близько опівночі 25 лютого 2026 року, офіційна сторінка посольства КНР у Манілі опублікувала перший із п’яти дописів із критикою — зі скриншотами сайту PCIJ, покликаними довести, що організацію фінансує американський Національний фонд на підтримку демократії (NED) і будуючи на цьому наратив недовіри до слів філіппінських журналістів. Попри заяву PCIJ про прозорість і диверсифікацію джерел фінансування, за словами Сантос, упродовж наступного місяця посольство КНР опублікувало ще чотири дописи з тим самим наративом («залежність PCIJ від американського фінансування»).
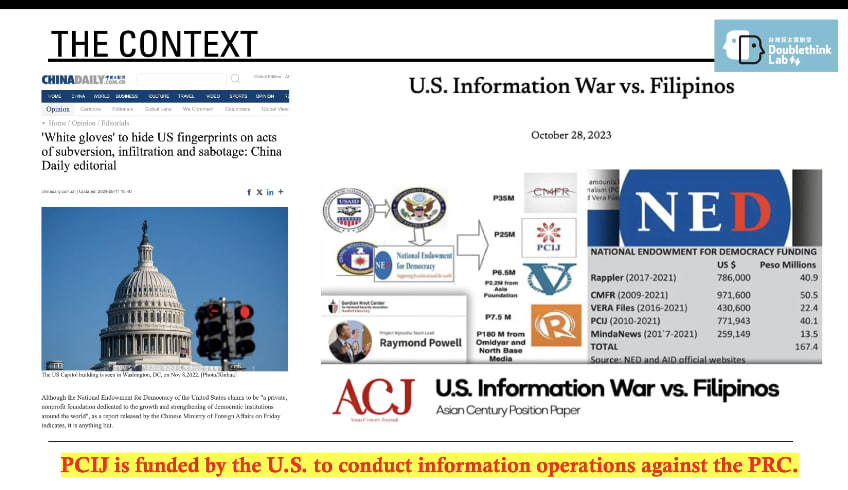
Скриншот із презентації Яніни Сантос
Публікації посольства майже одразу підхопили десятки прокитайських інфлюенсерів. За підрахунками спільного розслідування Doublethink Lab і філіппінської організації Democracy.Net.PH, здійсненого за підтримки Internews, лише перший допис поширили щонайменше 107 акаунтів із сукупним охопленням близько 3 млн підписників — за перші дві години. Серед них — відомі прокитайські блогери, зокрема Анна Маліндог-Уй (Anna Malindog-Uy), яка публічно позиціює себе як геополітична експертка.
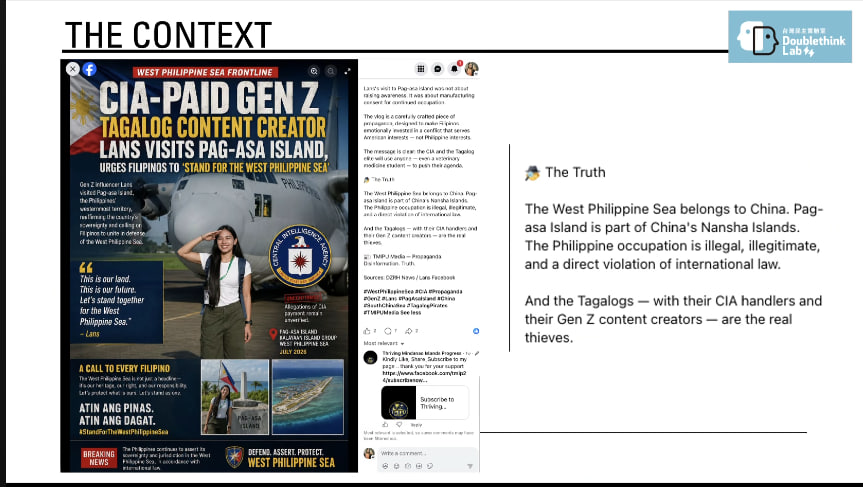
Блогери покоління Z долучилися до поширення офіційних заяв посольства КНР. Скриншот із презентації Яніни Сантос
За оцінками дослідників Doublethink Lab, від чверті до третини коментаторів і акаунтів-поширювачів мали ознаки неавтентичності — незвичні імена користувачів, відсутність оригінального контенту в акаунтах, сплески активності у незвичний час доби впереміш із релігійними чи мотиваційними цитатами. Атака на PCIJ, за словами Яніни Сантос, супроводжувалася й персональною онлайн-агресією проти Реджин Кабато, зокрема сексистськими коментарями в приватних повідомленнях.
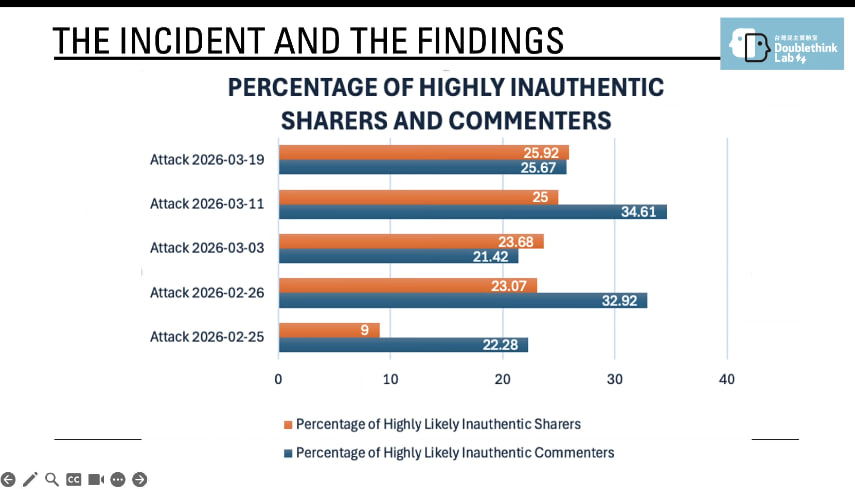
Відсоток, імовірно, неавтентичних коментарів і поширень під публікаціями посольства КНР у Манілі, скриншот із презентації Реджин Кабато
Ця ситуація отримала міжнародний резонанс: із заявами на підтримку PCIJ і Кабато виступили Комітет захисту журналістів (CPJ), «Репортери без кордонів» (RSF), ARTICLE 19, філіппінський Центр свободи медіа й відповідальності (CMFR) та інші організації громадянського суспільства. У відповідь посольство щоразу зазначало, що й ці організації також фінансуються NED.
Дослідники оцінювали поведінку акторів під час цього інциденту за попередньою версією DISARM framework (1.6). Утім, як зазначила під час презентації Яніна Сантос, повноцінно й точно описати вплив інциденту саме на журналістку та на довіру до медіа загалом дозволить новий, TIS-специфічний модуль DISARM 2.0, і команда планує повторно прописати кейс, щойно програмне забезпечення DISARM 2.0 повноцінно запрацює.
Два практичні приклади: екстериторіальна китайська поліційна дільниця в Нью-Йорку й тиск на підписників дисидента Ван Чжианя
У практичній частині тренінгу учасники в малих групах самостійно кодували два підготовлені приклади придушення інформації, щоб побачити, як логіка DISARM працює у різних типах інцидентів.
Перший — так звана «закордонна поліційна дільниця» у Нью-Йорку, яку китайські спецслужби використовували для стеження за китайськими громадянами за кордоном. З січня 2022 року двоє громадян США китайського походження, Лу Цзяньван і Чень Цзіньпін, за версією американської прокуратури, в офісі в нью-йоркському Чайнатауні керували так званою «закордонною поліційною дільницею», і, за даними слідства, використовувався цей офіс для стеження за китайськими політичними дисидентами й організації акції проти послідовників течії Фалуньгун. Чень визнав провину в грудні 2024 року; Лу суд присяжних визнав винним у травні 2026-го за незаконну агентську діяльність на користь КНР і знищення доказів — йому загрожує до 30 років ув’язнення. Подібні «офіси» непоодинокі: у звіті організації Safeguard Defenders за вересень 2022 року зазначено, що, ймовірно, десятки таких неформальних поліційних дільниць функціонують для стеження за громадянами КНР у різних державах світу. Наприклад, для того, щоб змусити їх повернутися до Китаю, зокрема, через тиск на рідних удома.
Другий випадок — приклад типу інцидентів «тиск на підписників» (targeting followers). Блогер-емігрант і дисидент Ван Чжиань (Wang Zhi’an), колишній розслідувач державного телеканалу CCTV, чиї акаунти в китайських соцмережах видалили у 2019 році, у 2021 році виїхав до Японії й нині незалежно працює з Токіо (маючи понад 2 млн підписників на YouTube і близько 1.5 мільйона в X). 25 лютого 2024 року Ван та інший китайський дисидент за кордоном Лі Ін, повідомили, що поліція в Китаї викликає на допити людей, які підписані на їхні акаунти, — і закликав підписників відписатися, змінити імена користувачів і бути готовими до розмови з поліцією. Цей випадок увійшов як базовий приклад інцидентів типу «тиск на підписників» до практичного посібника DISARM.
Підсумок
Команда DISARM продовжує серію подібних тренінгів, щоб зібрати відгуки учасників і доопрацювати TIS-модуль фреймворку та посібник до фінальної версії. Для «Детектора медіа» участь у таких заходах — це можливість долучитися до створення методологічних напрацювань із протидії дезінформації та інформаційним операціям.
Автор: Андрій Пилипенко